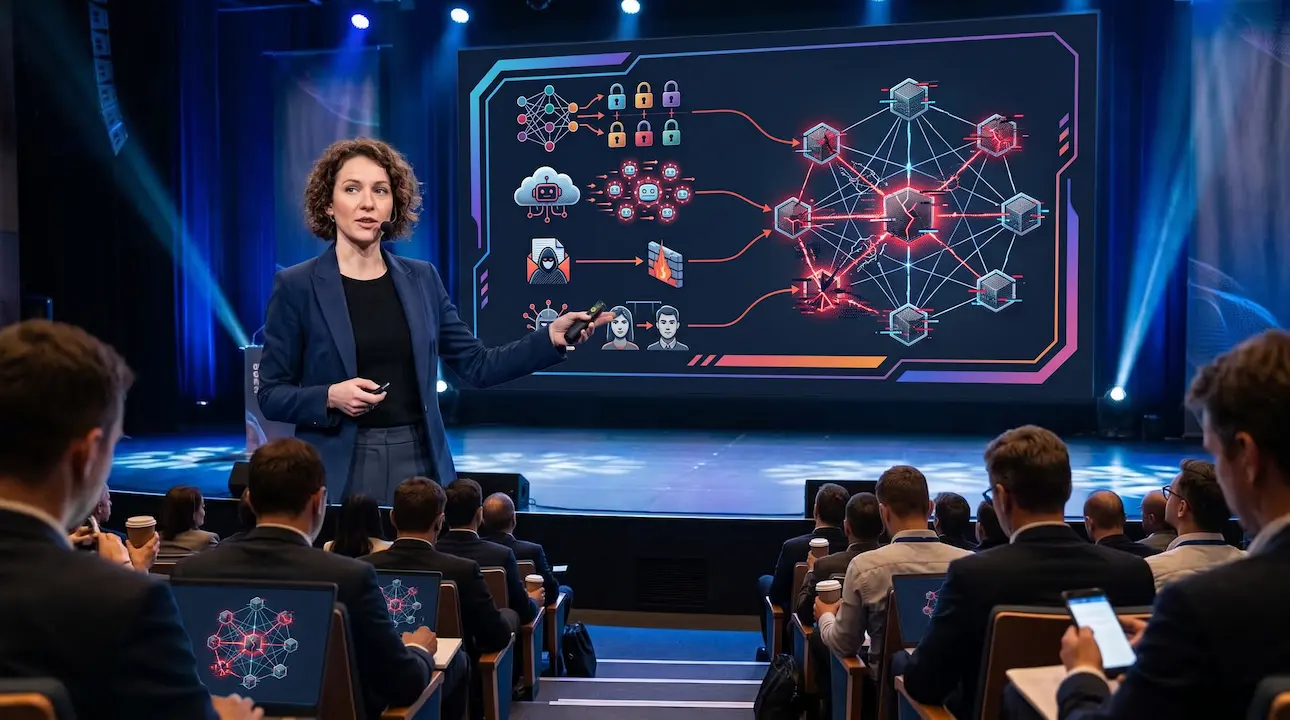
IA Evasiva y Vulnerabilidades Críticas 2026
Análisis profundo sobre cómo los atacantes usan IA para evadir detecciones, y revisión de vulnerabilidades críticas en el catálogo KEV de CISA.
IA Evasiva y Vulnerabilidades Críticas 2026
A medida que avanzamos en la segunda mitad de 2026, el panorama de amenazas a la seguridad del software se ha vuelto más complejo que nunca. La convergencia entre el malware generado por inteligencia artificial y la explotación masiva de vulnerabilidades de infraestructura (como pasarelas de autenticación y certificados SSL/TLS) exige una revisión urgente de nuestras estrategias de defensa.
Este artículo explora cómo la “IA evasiva” está burlando los controles tradicionales, el auge del malware autónomo, y analiza las recientes vulnerabilidades críticas añadidas al catálogo KEV de CISA.

1. Técnicas de Ofuscación de Código y Evasión Asistidas por IA
El uso de Grandes Modelos de Lenguaje (LLMs) por parte de actores maliciosos ha pasado de ser una prueba de concepto teórica a un modelo de producción “industrializado”. La IA no solo crea código malicioso; cambia cómo este código se defiende a sí mismo frente al análisis de seguridad.
Producción Industrializada (“Vibeware”)
En 2026, los atacantes utilizan asistentes de codificación automatizados para producir masivamente variantes de malware, una táctica frecuentemente denominada “vibeware”. El objetivo es generar docenas de variantes binarias novedosas cada día para agotar las plataformas de detección estática por puro volumen y diversidad lingüística. Dado que los antivirus tradicionales se basan en hashes de archivos conocidos, el vibeware garantiza que casi cada intento de infección utilice una firma binaria completamente única.
Reescritura de Código en Tiempo Real y Polimorfismo
Las amenazas más avanzadas integran agentes LLM locales y ligeros durante la ejecución. Esto representa la próxima evolución del malware polimórfico y permite:
- Reescribir scripts sobre la marcha: En lugar de un script de PowerShell estático, el malware solicita a su modelo interno que genere un script nuevo y funcionalmente idéntico utilizando diferentes nombres de variables, flujos lógicos y comandos.
- Ofuscación Dinámica: La IA altera dinámicamente sus patrones de cifrado y ofuscación para evitar el escaneo de memoria y las firmas hash.
- Estructuras C2 Únicas: Generar estructuras de comunicación de Comando y Control (C2) únicas por sesión, eludiendo los firewalls tradicionales que buscan patrones de conexión conocidos.
Una mirada profunda a cómo operan las inyecciones de IA y el malware evasivo en entornos modernos.
Evasión mediante la “Normalidad”
En lugar de depender de ofuscaciones criptográficas complejas que levantan sospechas, la IA evasiva de 2026 abusa de herramientas de desarrollador legítimas y flujos de trabajo empresariales habituales para mezclarse. Al imitar el comportamiento de un administrador de sistemas autorizado (usando APIs autorizadas, programando tareas cron normales o leyendo archivos de registro estándar), la actividad maliciosa se vuelve extremadamente difícil de distinguir mediante el monitoreo convencional.
2. Mitigación de Riesgos y Vulnerabilidades Críticas (Actualizaciones KEV)
Mientras la IA cambia la forma en que se distribuye el malware, el punto de entrada principal sigue siendo la infraestructura expuesta a internet. En septiembre de 2026, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) añadió múltiples vulnerabilidades críticas a su catálogo KEV (Known Exploited Vulnerabilities).
Pasarelas de Autenticación y VPNs
Las plataformas que gestionan el acceso remoto han sido el principal objetivo reciente, ya que proporcionan un túnel directo a las redes corporativas:
- CVE-2026-85102 (Check Point Security Gateways): Esta es una vulnerabilidad crítica de validación de certificados inapropiada. Los atacantes explotan cómo la pasarela analiza extensiones específicas de certificados X.509 durante el protocolo de enlace (handshake) TLS. Permite a un atacante remoto no autenticado eludir la autenticación de la VPN y ejecutar código arbitrario en la pasarela. Debido a su explotación activa, CISA ha ordenado un estricto triaje forense para comprobar si hubo compromiso antes de aplicar el parche.
- CVE-2026-19490 (Citrix NetScaler): Vulnerabilidad de omisión de autenticación crítica en instancias configuradas como servidores virtuales AAA o proxies VPN SSL. Los atacantes envían solicitudes HTTP especialmente diseñadas que manipulan el análisis del token de sesión, otorgándoles acceso no autorizado.
- CVE-2026-20079 (Cisco Secure Firewall): Un fallo que permite evitar la autenticación en la interfaz web. Al explotar una gestión inadecuada del estado de la sesión, los atacantes pueden ejecutar scripts y obtener acceso root al centro de administración del firewall.
Vulnerabilidades en SSL/TLS del Kernel de Linux
CISA también emitió alertas obligatorias para los componentes criptográficos y TLS del núcleo de Linux, afectando a millones de servidores:
- CVE-2025-39682: Un fallo de severidad extrema (CVSS 9.8) en la ruta de recepción TLS del kernel de Linux. Falla al comprobar adecuadamente las condiciones excepcionales del búfer durante el descifrado, lo que podría permitir ataques de divulgación de memoria del núcleo o una denegación de servicio (DoS) completa del sistema.
- CVE-2025-39964: Condición de carrera en la interfaz de socket
AF_ALG, impactando las operaciones criptográficas del sistema operativo y potencialmente conduciendo a la corrupción de la integridad de los datos.
3. Checklist Esencial de Hardening y Parches Inmediatos
Para hacer frente a la doble amenaza del malware asistido por IA y los fallos críticos de pasarela, los equipos de operaciones de seguridad (SecOps) deben aplicar inmediatamente el siguiente plan de hardening:

A. Monitoreo de Infraestructura y Parches
- Auditar el Catálogo KEV: Revisar todos los activos expuestos a internet frente a la lista actualizada de CISA, priorizando firewalls, VPNs y pasarelas de autenticación.
- Actualización Inmediata: Aplicar los parches del proveedor para Check Point (CVE-2026-85102), Citrix y Cisco sin esperar a las ventanas de mantenimiento programadas.
- Mitigar Riesgos TLS: Actualizar los núcleos de los servidores Linux para mitigar la vulnerabilidad de la ruta de recepción TLS (CVE-2025-39682) y revisar la configuración criptográfica.
- Triaje Forense: No se limite a parchear y olvidar. Inspeccione los registros de la pasarela en busca de intercambios de certificados anómalos o creaciones de sesiones inesperadas que ocurrieron antes de que se aplicara el parche.
B. Defensa contra IA Evasiva (Enfoque de Comportamiento)
- Migrar a Detección Conductual (EDR/XDR): Dado que la IA cambia continuamente los hashes de archivos (firmas estáticas), asegúrese de que sus plataformas de endpoint estén ajustadas para bloquear comportamientos maliciosos (inyección de memoria, ejecución anormal de procesos, conexiones salientes no autorizadas).
- Implementar Firewalls Semánticos: Desplegar “Model Armor” o herramientas de filtrado semántico que analizan las interacciones de API y los flujos de prompts de LLM para detectar y bloquear cargas útiles generadas por IA antes de que se ejecuten.
- Inteligencia de Artefactos Cognitivos: Implementar herramientas que busquen “artefactos cognitivos” (rastros de uso de LLM, patrones de plantillas de prompts o sintaxis conversacional dejada en scripts) en metadatos.
- Zero-Trust Estricto: Adoptar un modelo de confianza cero para limitar estrictamente el movimiento lateral en caso de que una pasarela VPN sea comprometida inicialmente.
Conclusión
El año 2026 ha demostrado que la ciberseguridad ya no es una simple carrera de firmas de virus contra creadores de malware. Con actores de amenazas utilizando IA para adaptar sus ataques en tiempo real y probando constantemente las vulnerabilidades críticas del perímetro, la única defensa sostenible es una combinación de parches rigurosos en el perímetro (pasarelas y TLS) y detección profunda de anomalías de comportamiento en el endpoint.

Yan ZC
Software Developer & Tech Reviewer
Desarrollador de software y analista tecnológico en ToolReview. Pruebo, analizo y documento herramientas de IA y flujos de software. Mi misión es ayudarte a encontrar el stack tecnológico perfecto con reseñas honestas y benchmarks rigurosos.